
Tendencias y cumplimiento IA
Errores de IA en empresas: 7 ejemplos con solución (2026)
Errores de IA habituales en empresas: qué falla, por qué y cómo se corrige. 7 ejemplos ilustrativos con cifras orientativas y soluciones aplicables.
 Alfonso Carmona30 de abril de 2026 · 8 min de lectura · Actualizado: 25 de septiembre de 2026
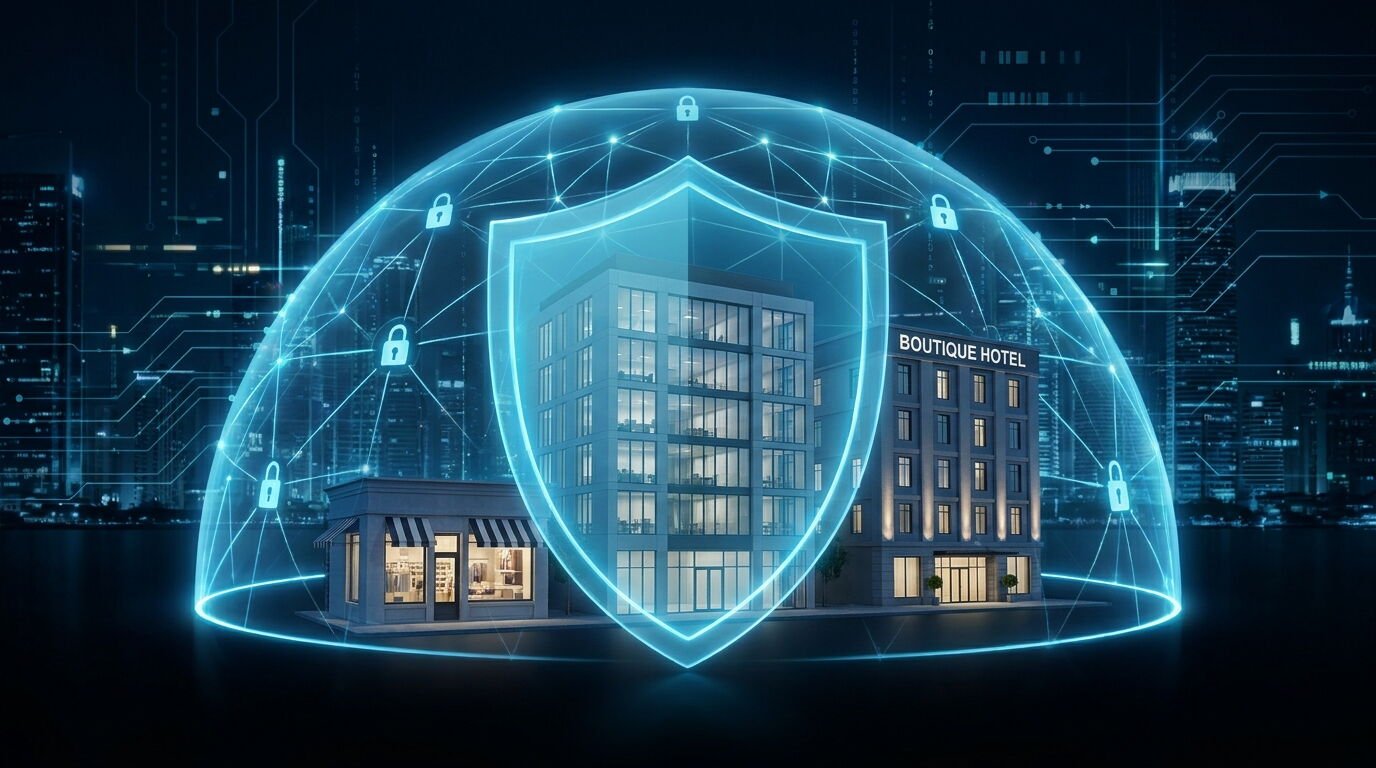
La ciberseguridad con IA en pymes se organiza en cinco capas que se pueden montar por separado: vigilancia de la red, autenticación adaptativa, protección de los equipos, filtrado de correo y copias de seguridad verificadas. Ninguna es cara por sí sola y juntas cubren la inmensa mayoría de los ataques que sufre un negocio pequeño. Recorremos cada capa, qué bloquea y cómo se aplica en retail, despachos y hostelería.
No todos los negocios enfrentan el mismo riesgo. Tres sectores acumulan justo lo que buscan los atacantes y suelen tener menos defensas.
El retail acumula pasarelas de pago, datos de tarjetas y bases de clientes con direcciones y hábitos de compra. Un solo e-commerce con 5.000 clientes almacena suficiente información para que un ataque de ransomware exija rescates de entre 20.000 y 50.000 €. Los despachos legales custodian expedientes judiciales, contratos confidenciales y datos sensibles protegidos por el RGPD: una filtración no solo acarrea multa, sino que destruye la reputación del despacho de forma irreversible. La hostelería, por su parte, combina sistemas de reservas conectados, datos de tarjetas de crédito de clientes internacionales y redes Wi-Fi compartidas entre empleados y huéspedes; el vector de ataque más frecuente es el phishing dirigido a empleados con alta rotación.
El denominador común: equipos de IT pequeños o inexistentes, presupuestos limitados y una falsa sensación de seguridad basada en «somos demasiado pequeños para ser objetivo».
La seguridad informática con IA en 2026 no es un producto; es una arquitectura por capas. Cada una actúa como filtro independiente. Si una falla, la siguiente detiene la amenaza.
Herramientas como Darktrace o CrowdStrike Falcon analizan el tráfico de red de tu empresa las 24 horas. La IA aprende el comportamiento «normal» de cada dispositivo y usuario. Cuando detecta una anomalía, un empleado descargando 2 GB a las 3:00 AM o un acceso desde una IP de otro país, bloquea la conexión en milisegundos y te alerta. Coste orientativo para una pyme: entre 150 y 400 €/mes.
Más allá del doble factor clásico (2FA), la IA evalúa el contexto de cada inicio de sesión: dispositivo habitual, ubicación, hora, velocidad de tecleo. Si algo no encaja, exige verificación adicional. Es una barrera muy eficaz contra el uso de contraseñas robadas.
Cada portátil, tableta o TPV de tu negocio es un punto de entrada potencial. Las soluciones EDR (Endpoint Detection and Response) con IA aíslan automáticamente un dispositivo comprometido de la red antes de que el malware se propague. La contención deja de depender de que alguien se dé cuenta, a veces días después, y pasa a producirse en segundos.
La mayoría de los ciberataques a pymes empiezan con un correo. La IA analiza el contenido, el remitente, los enlaces y los adjuntos en busca de patrones de phishing que los filtros tradicionales no detectan. Los modelos de PLN actuales detectan buena parte de los correos fraudulentos, incluidos los redactados con otras IAs.
La última línea de defensa. Copias de seguridad cifradas en la nube con verificación automática de integridad mediante IA. Si un ransomware cifra tus datos, restauras la versión limpia más reciente en menos de una hora. Sin esta capa, la recuperación se puede alargar durante semanas.
Las cinco capas y lo que cubre cada una:
| Capa | Qué vigila | Qué ataque frena |
|---|---|---|
| Vigilancia de red | Tráfico y accesos fuera de lo habitual | Intrusiones y movimientos laterales |
| Autenticación adaptativa | Quién entra, desde dónde y a qué hora | Credenciales robadas |
| Protección de equipos | Comportamiento de los programas en cada puesto | Secuestro de datos y programas maliciosos |
| Filtrado de correo | Mensajes que imitan a proveedores o a dirección | Suplantación y fraude del CEO |
| Copias verificadas | Que la copia existe y se puede restaurar | La pérdida definitiva tras un incidente |
En órdenes de magnitud, esto es lo que cabe esperar al montar la protección de datos con IA por capas:
Son órdenes de magnitud orientativos: el resultado concreto depende del punto de partida de cada empresa y de cómo se configure cada capa. Si tu empresa ya utiliza automatización empresarial con IA para otros procesos, integrar la ciberseguridad es el paso siguiente para proteger toda esa infraestructura.
Problema típico: intentos de ransomware que entran por los TPV conectados y que el antivirus tradicional no detecta a tiempo. Solución: monitorización de red con IA (capa 1) y protección de endpoints (capa 3). Resultado esperable: los intentos de intrusión se cortan en la red o en el propio terminal antes de cifrar nada, incluidos los que el sistema anterior habría ignorado. Inversión orientativa: unos 280 €/mes.
Problema típico: un empleado hace clic en un enlace de phishing que simula ser una notificación judicial y el atacante accede a expedientes de cientos de clientes, con la multa RGPD que eso puede acarrear. Solución: filtrado de email con PLN (capa 4) y autenticación adaptativa (capa 2). Resultado esperable: la mayoría de los correos de phishing dirigidos al despacho se quedan fuera antes de llegar a la bandeja, y un acceso con credenciales robadas exige una verificación adicional. Inversión orientativa: unos 350 €/mes.
Problema típico: una red Wi-Fi compartida entre huéspedes y el sistema de reservas abre la puerta a un ataque que expone datos de tarjetas de clientes internacionales. Solución: segmentación de red con monitorización IA (capa 1), copias de seguridad cifradas (capa 5) y endpoints protegidos en todos los terminales de recepción (capa 3). Resultado esperable: red completamente segregada, copia de seguridad automática varias veces al día y una restauración que se mide en minutos, no en semanas. Inversión orientativa: unos 420 €/mes.
Tres factores hacen que retrasar la protección contra ciberataques con IA sea cada vez más caro.
1. El RGPD exige estar al día: pide medidas de seguridad adecuadas «teniendo en cuenta el estado de la técnica» (artículo 32), y esas medidas cuentan al graduar una sanción. Si existen herramientas de IA asequibles para proteger datos y no las usas, cuesta más justificar que tu protección era suficiente.
2. IA ofensiva al alcance de cualquiera: los atacantes ya usan IA generativa para crear emails de phishing personalizados, clonar voces de directivos (vishing) y generar malware polimórfico que cambia su firma cada minuto. Defenderte sin IA en 2026 es como usar un candado de bicicleta para proteger una caja fuerte.
3. Coste creciente de la inacción: una brecha de datos le cuesta a una pyme horas de inactividad, posibles sanciones y daño reputacional, y lanzar un ataque es cada vez más barato. Cada mes sin protección aumenta la exposición de forma exponencial, no lineal.
Tus competidores que ya gestionan la detección de fraude contable con IA o automatizan procesos con inteligencia artificial tienen la infraestructura base para añadir ciberseguridad. Si tú no la tienes, la brecha competitiva se duplica: menos eficiente y más vulnerable.
Implementar las 5 capas de ciberseguridad IA no requiere un departamento de IT propio ni un presupuesto de gran empresa. Requiere un diagnóstico inicial preciso de tus vulnerabilidades específicas y una hoja de ruta adaptada a tu sector y tamaño.
En Novantin analizamos tu infraestructura actual, identificamos los puntos críticos y diseñamos una protección por capas que se integra con tus sistemas existentes. Sin jerga innecesaria, sin proyectos de 12 meses y sin coste desproporcionado.
Solicita tu diagnóstico de ciberseguridad gratuito y descubre en 48 horas exactamente qué capas necesita tu negocio para frenar la mayoría de los ataques que hoy podrían paralizarte.
Por el correo y por las credenciales, muy por delante de cualquier otra vía. Un mensaje que imita a un proveedor pidiendo cambiar el número de cuenta, o una contraseña reutilizada que alguien filtró en otro servicio, explican la mayoría de incidentes. Por eso el filtrado de correo y la autenticación en dos pasos son las dos primeras capas a montar.
Notificarla a la Agencia Española de Protección de Datos en un plazo de 72 horas desde que se tiene conocimiento, salvo que sea improbable que suponga un riesgo para las personas, y comunicarlo a los afectados cuando el riesgo sea alto. Conviene tener el procedimiento escrito antes de necesitarlo, porque el plazo corre desde el primer momento.
Sirve de poco. La mayor parte de las copias que fallan lo hacen en el momento de restaurar, no al guardarse, y eso solo se descubre probándolo. Por eso la quinta capa no es hacer copias, es verificar periódicamente que se pueden restaurar y en cuánto tiempo.
Detectar por comportamiento en vez de por firma conocida. Un antivirus clásico reconoce amenazas ya catalogadas; los sistemas actuales señalan lo que se sale del patrón habitual del equipo o de la red, que es como se identifican los ataques nuevos. No sustituye a las medidas básicas: las complementa.
Dirección técnica y estrategia en Novantin. Escribo los artículos de este blog: elijo el enfoque, reviso los datos y las fuentes y apruebo lo que se publica, apoyándome en el sistema de contenidos con IA que montamos para nuestros clientes, tal y como pide el artículo 50 del reglamento europeo de IA. Sobre mí.
Aceptas la política de privacidad. Doble opt-in: confirma desde tu correo.
Errores de IA habituales en empresas: qué falla, por qué y cómo se corrige. 7 ejemplos ilustrativos con cifras orientativas y soluciones aplicables.
El EU AI Act obliga a tu PYME a formar a sus empleados en IA desde agosto 2025. Hasta 15M€ de multa. Guía práctica…

Casos de uso de IA en empresas en 2026, sector a sector: dónde se ahorra tiempo y dinero, con qué cifras de referencia y…
Casos prácticos y tácticas accionables para tu empresa, un correo cada poco. Sin humo y sin spam.