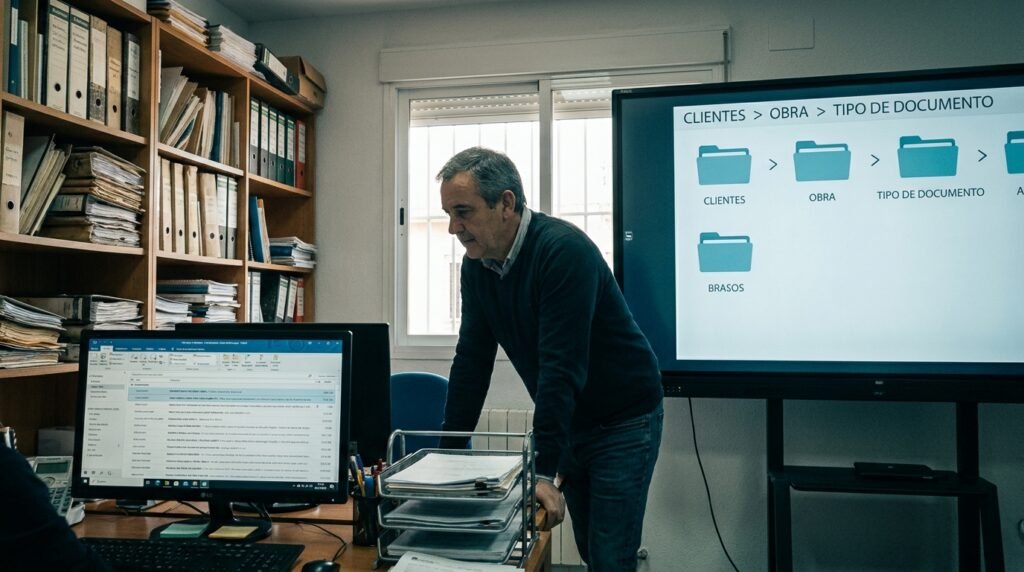
Clasificar documentos automáticamente: por dónde empezar
Cómo pasar de carpetas compartidas y adjuntos de correo a un archivo que se ordena solo, y qué documentos clasificar primero en tu pyme.
 Alfonso Carmona19 de octubre de 2026 · 10 min de lectura
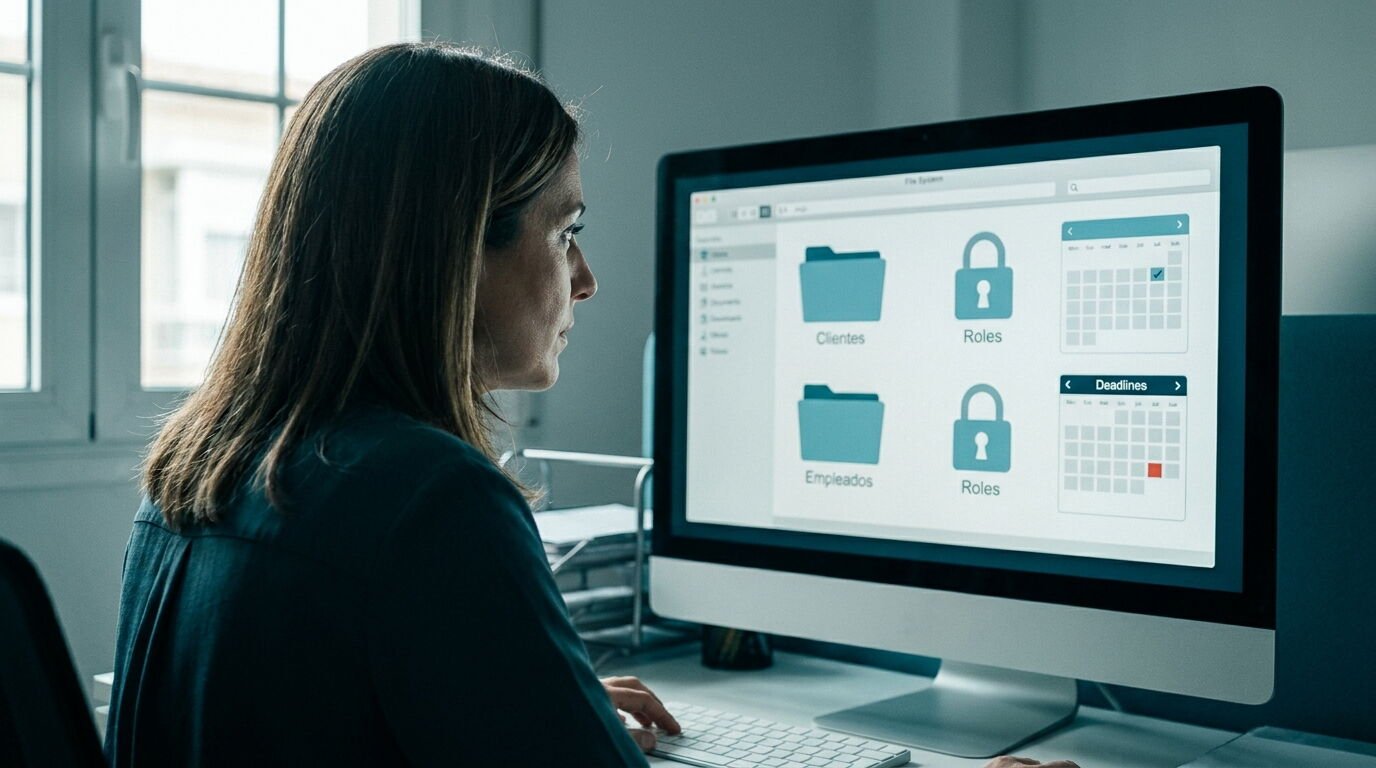
La gestión documental de una pyme cumple el RGPD cuando cada documento con datos personales tiene cuatro cosas resueltas: quién puede verlo, cuánto tiempo se guarda y con qué fuente, qué se hace cuando vence y un registro que lo demuestre. Ni más ni menos. Aquí tienes esa matriz pensada para despachos, consultoras y pymes de servicios con datos de clientes y de empleados. También verás qué puede hacer sola una herramienta con IA y qué tiene que firmar una persona.
El RGPD no regula carpetas ni programas: exige que los datos personales de tus documentos tengan una finalidad clara, se guarden solo el tiempo necesario y estén protegidos frente a accesos no autorizados. Son los principios del artículo 5 del RGPD. Dos pesan especialmente en un archivo: la limitación del plazo de conservación (datos identificables «durante no más tiempo del necesario para los fines del tratamiento») y la integridad y confidencialidad.
A eso se suma la responsabilidad proactiva. El artículo 24 del RGPD obliga al responsable del tratamiento a aplicar medidas técnicas y organizativas para garantizar el cumplimiento y «poder demostrar» que cumple. Demostrar, en un archivo, significa tener permisos documentados, plazos escritos y un historial de accesos y retiradas.
Hay cambios en marcha. Según la ficha del Parlamento Europeo sobre protección de datos, la propuesta ómnibus de la Comisión Europea eximiría a las entidades con menos de 750 empleados de llevar el registro de actividades de tratamiento. Aunque salga adelante, se refiere a ese registro concreto. Seguirás necesitando saber quién ve cada documento y cuándo se retira.
Un permiso por rol es una regla que da acceso a un tipo de documento según la función de la persona, no según su nombre. Cuando alguien cambia de puesto o se marcha, basta con cambiarle el rol. Es la forma más sencilla de aplicar la minimización: cada persona ve lo que necesita para su trabajo y nada más.
Para una pyme de servicios suelen bastar pocos roles: dirección, el equipo que lleva cada cliente, administración y personal, y un rol de solo lectura con fecha de caducidad para colaboradores externos. El error típico es la carpeta «General» a la que entra toda la plantilla. Funciona hasta el día en que una cuenta queda comprometida y expone el archivo entero.
No es un riesgo teórico. La AEPD recibió 2.765 notificaciones de brechas de datos personales en 2025, el 80% del sector privado. Cuanto menos ve cada cuenta, menos puede salir por ella. Si trabajas en una asesoría, el reparto por cartera de clientes tiene sus propias reglas, y las tratamos en la guía de gestión documental para asesorías fiscales.
Separa los dos archivos desde el primer día. Los expedientes de clientes y los de empleados tienen finalidades distintas, personas autorizadas distintas y plazos que salen de normas distintas. Mezclarlos te obliga a dar permisos más amplios de lo necesario.
Dentro del archivo de personal, aísla todavía más lo sensible. Partes de baja, informes médicos o certificados de discapacidad son datos de salud y deberían quedar solo al alcance de quien gestiona nóminas y bajas. Una nómina no la necesita ver el jefe de proyecto. Un parte médico, menos.
Cada documento se conserva el tiempo que exija la obligación legal o contractual que justifica guardarlo, y ese plazo tiene que poder citarse con su fuente: norma, artículo y fecha desde la que se cuenta. Cuando la obligación termina, el principio de limitación del plazo pide retirar el documento.
El número no sale del RGPD. El RGPD dice «no más del necesario». El plazo concreto lo fijan las normas fiscales, mercantiles, laborales o de prevención que obligan a guardar cada tipo de documento. Por eso aquí no hay una tabla de años: un plazo copiado sin su artículo no te sirve ante una inspección.
Anota también desde cuándo corre el plazo (fin del contrato, baja del empleado, cierre del ejercicio). Un plazo sin fecha de inicio no se puede automatizar. Las facturas tienen su propio circuito de captura y archivo, que explicamos en qué es el OCR de facturas para pymes.
Si ninguna norma fija el plazo, no lo inventes ni guardes «por si acaso». Sigue este orden:
Un plazo propio justificado por escrito se defiende. Un «indefinido» no.
Borrar es eliminar el documento de forma definitiva. Bloquear es apartarlo para que nadie de la empresa pueda usarlo, conservándolo solo mientras puedan exigirse responsabilidades. En España, la normativa de protección de datos obliga a bloquear los datos cuando se rectifican o se suprimen. En ese estado solo pueden ponerse a disposición de jueces y tribunales, el Ministerio Fiscal o las administraciones públicas competentes, y únicamente durante el plazo de prescripción de esas responsabilidades.
La regla práctica es sencilla. Si al vencer el plazo aún pueden pedirte cuentas por ese documento, bloquéalo; cuando ya no, bórralo. En los dos casos el documento desaparece de la vista del equipo ese mismo día.
Lo que no puede perderse es el rastro de la retirada. Conserva una entrada mínima con el tipo de documento, la regla aplicada, la fecha y quién la aprobó, sin volver a copiar los datos personales del documento retirado. Si el archivo está en un proveedor externo, pregúntale cómo y cuándo se borran también las copias de seguridad, y que quede en el contrato (para revisarlos con apoyo de la IA tienes la guía sobre IA en contratos con proveedores).
La trazabilidad es el registro automático de quién abrió, modificó, compartió, cambió de permiso o retiró cada documento, y cuándo. Es la prueba que necesitas para «poder demostrar» el cumplimiento. Y es la primera herramienta para entender qué pasó si hay una brecha.
En una pyme, un sistema de gestión documental debería registrar cuatro tipos de evento:
Ese registro también contiene datos personales (nombres de empleados, horas de acceso). Necesita su propio plazo y un acceso restringido.
Los seis meses del Reglamento de IA se refieren a los registros automáticos de los sistemas de IA de alto riesgo, no a tus documentos. El artículo 19 del Reglamento (UE) 2024/1689 obliga a los proveedores de esos sistemas a conservar los archivos de registro que generan automáticamente, en la medida en que estén bajo su control. El periodo debe ser adecuado a la finalidad del sistema y «de al menos seis meses». El artículo 26.6 impone lo mismo a los responsables del despliegue.
Hay dos matices. Ambos artículos dejan a salvo lo que disponga otra norma de la Unión o nacional, en particular la de protección de datos. Y solo se aplican si el sistema es de alto riesgo. Tus contratos y nóminas no heredan ese plazo: siguen con el que marque su propia fuente.
La IA automatiza el trabajo repetitivo de la matriz (clasificar, etiquetar, calcular vencimientos, avisar y registrar accesos) y el responsable del tratamiento decide las reglas: quién accede, cuánto se guarda y cuándo se borra o se bloquea. La máquina aplica y avisa. La persona fija y aprueba.
| Pieza de la matriz | Qué automatiza la IA | Qué decide el responsable |
|---|---|---|
| Rol y acceso | Reconoce el tipo de documento (contrato, nómina, parte médico) y le pone la etiqueta que activa los permisos de ese tipo | Qué roles existen y qué tipos de documento ve cada uno |
| Plazo con fuente | Calcula la fecha de vencimiento con la regla y la fecha de inicio que encuentra en el documento | El plazo de cada tipo, su fuente y desde cuándo se cuenta |
| Borrado o bloqueo | Avisa antes del vencimiento, agrupa lo que caduca y prepara la retirada | Aprobar el borrado o el bloqueo y las excepciones (una reclamación abierta, una inspección) |
| Registro | Anota accesos, cambios de permiso y retiradas sin intervención humana | Quién consulta el registro, cuánto se guarda y qué alertas se revisan |
¿Debe la IA borrar sola al vencer el plazo? Nuestra recomendación es que no. Que prepare la lista y que una persona la apruebe con una acción que quede registrada: el esfuerzo es mínimo y a cambio tienes la prueba de quién decidió. La clasificación automática a veces falla con documentos ambiguos, así que lo dudoso debe ir a una bandeja de revisión en lugar de archivarse a ciegas.
Ordenar un archivo no es decidir sobre personas. Si la herramienta pasa a intervenir en decisiones de personal, revisa su clasificación. El artículo 6.3 del Reglamento de IA solo saca del alto riesgo a los sistemas del anexo III que no influyen sustancialmente en las decisiones, por ejemplo porque realizan «una tarea de procedimiento limitada», y nunca si elaboran perfiles de personas. Además, conviene revisar qué pide el artículo 4 sobre la alfabetización en IA del personal de quien despliega el sistema.
Empieza por los documentos nuevos y por los tipos con más datos personales. El archivo histórico, en tandas posteriores. Rehacerlo todo de golpe paraliza la oficina y casi nunca se termina.
La decisión que más tiempo ahorra no la toma la herramienta: es escribir la matriz. Con ella en una hoja, automatizar es configurar. Sin ella, la IA solo ordena el desorden más deprisa. Si quieres ver cómo se aplica a tu archivo, en nuestra página de gestión documental con IA explicamos cómo trabajamos los primeros tipos de documento contigo.
Puede detectar los vencimientos, avisar y preparar el borrado o el bloqueo. La regla de conservación y la orden final corresponden al responsable del tratamiento. Conviene que quede registrado quién aprobó la retirada y cuándo, porque esa entrada es la prueba de cumplimiento.
Sí. Se aplica a los ficheros en papel cuando están estructurados, por ejemplo expedientes ordenados por nombre de cliente o de empleado. Digitalizar el archivo no elimina las obligaciones. Lo que hace es facilitar los permisos por rol, el control de plazos y el registro de accesos.
Depende del uso. Ordenar y clasificar un archivo no es, por sí mismo, decidir sobre personas, pero conviene revisarlo si la herramienta interviene en decisiones de personal. Si el sistema es de alto riesgo, sus registros automáticos se conservan al menos seis meses (artículos 19 y 26 del Reglamento (UE) 2024/1689), salvo que otra norma, en particular la de protección de datos, disponga otra cosa.
Cheque TIC 2026: si tu empresa está en la Región de Murcia, el INFO paga el 70 % de automatizar procesos como este, hasta el 30 de diciembre y por orden de llegada. Requisitos y cuantías.
Dirección técnica y estrategia en Novantin. Escribo los artículos de este blog: elijo el enfoque, reviso los datos y las fuentes y apruebo lo que se publica, apoyándome en el sistema de contenidos con IA que montamos para nuestros clientes, tal y como pide el artículo 50 del reglamento europeo de IA. Cómo trabajamos · Sobre mí.
Aceptas la política de privacidad. Doble opt-in: confirma desde tu correo.
Cómo pasar de carpetas compartidas y adjuntos de correo a un archivo que se ordena solo, y qué documentos clasificar primero en tu pyme.
Qué proceso automatizar primero en una pyme de transporte, cuánto cuesta de verdad el primero y cuándo no compensa hacerlo.
Qué hace y qué no hace la IA en la optimización de rutas de flotas pequeñas, y cuándo pagar un optimizador deja de compensar.